સિટીઝન લેબની તપાસમાં જણાવાયું છે કે, ડઝનેક અલ જઝીરા ઉપકરણો જાહેરાતો દ્વારા લગાવવામાં આવેલા માલવેરથી સંક્રમિત થયા હતા
(એજન્સી) તા.૧૭
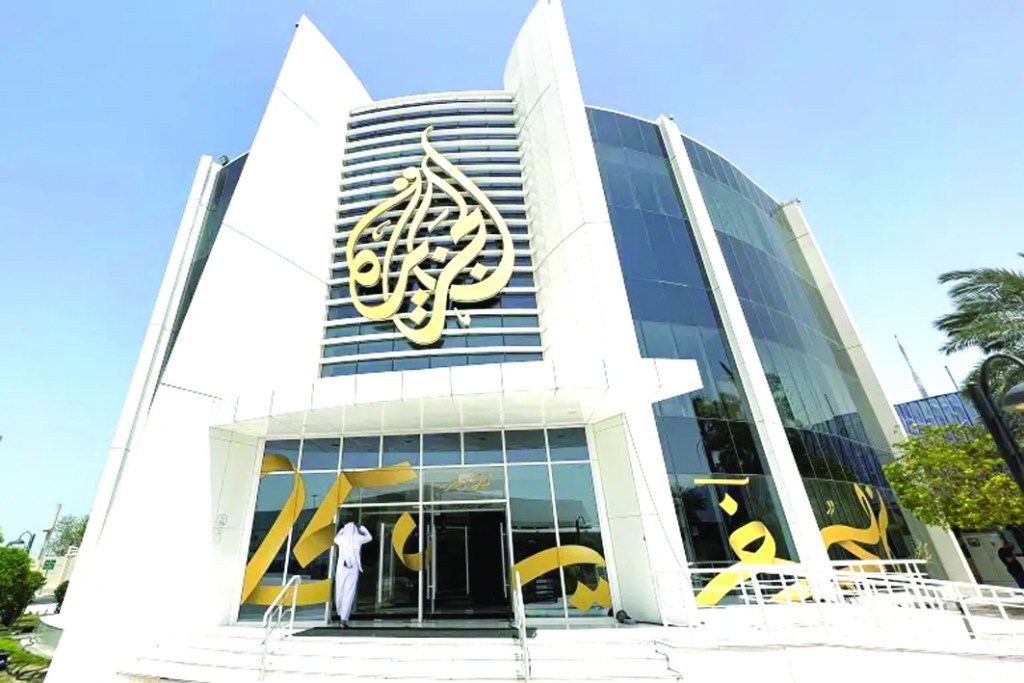
ઇઝરાયેલી એડવર્ટાઇઝિંગ ટેકનોલોજી કંપની ડિસ્કવર-ટેકે અલ જઝીરા અને અન્ય કંપનીઓ દ્વારા ઉપયોગમાં લેવાતા ડઝનેક ઉપકરણો પર સ્પાયવેર મૂકવામાં મદદ કરી. અલ જઝીરા મીડિયા નેટવર્કે ગુરુવારે કહ્યું કે તે “તેના સંખ્યાબંધ કર્મચારીઓને નિશાન બનાવતા સ્પાયવેર હુમલાઓની નિંદા કરે છે” અને “તેના કર્મચારીઓ અને સિસ્ટમોનું રક્ષણ કરવાનું ચાલુ રાખવાનું વચન આપ્યું.” નેટવર્કે કહ્યું કે પત્રકારોને નિશાન બનાવવું એ “પ્રેસ સ્વતંત્રતા પર હુમલો” છે અને જવાબદારોને જવાબદાર ઠેરવવા હાકલ કરી. આ મુદ્દા પર અલ જઝીરાની પ્રારંભિક આંતરિક તપાસ દ્વારા પ્રેરિત સિટીઝન લેબ તપાસમાં પુષ્ટિ મળી છે કે ૨૦૨૧માં યુનાઇટેડ સ્ટેટ્સ સરકાર દ્વારા તેની દૂષિત સાયબર પ્રવૃત્તિઓ માટે બ્લેકલિસ્ટ કરાયેલ ઇઝરાયેલી સ્પાયવેર ફર્મ કેન્ડિરુના સ્પાયવેરને આ ઉપકરણો પર પ્લાન્ટ કરવામાં આવ્યા હતા, જેમાં “ઝીરો-ક્લિક” લક્ષિત જાહેરાતના પ્રથમ જાણીતા ઉદાહરણનો ઉપયોગ કરવામાં આવ્યો હતો. આ સ્પાયવેર ઇન્સ્ટોલ કરવાની પ્રકૃતિનો અર્થ એ છે કે એકવાર કોઈ ઉપકરણ પર ચેપગ્રસ્ત જાહેરાત દેખાય છે, તે ઉપકરણ પણ ચેપગ્રસ્ત થાય છે – જાસૂસી કરે છે અને તે પ્લેટફોર્મ પર ઉપલબ્ધ તમામ ડેટા અને માહિતીને તેને ચોરી કરનારાઓને ખવડાવશે. આ દૂષિત સોફ્ટવેર ફાઇલો, દસ્તાવેજો અને કૂકીઝ, બુકમાર્ક્સ અને સેવ કરેલા ઓળખપત્રો જેવા બ્રાઉઝર ડેટા સહિત વિશાળ શ્રેણીના સંવેદનશીલ ડેટા એકત્રિત કરવા માટે રચાયેલ છે. તે કીસ્ટ્રોક પણ કેપ્ચર કરી શકે છે, સ્ક્રીનશોટ લઈ શકે છે, માઇક્રોફોન અને વેબકેમ ઇનપુટ રેકોર્ડ કરી શકે છે અને લોકપ્રિય સંચાર પ્લેટફોર્મ પરથી ઇમેઇલ્સ અને સંદેશાઓ કાઢી શકે છે. સુરક્ષા મિકેનિઝમ્સને ટ્રિગર કરવાનું ટાળવા માટે, સ્પાયવેર ઘણીવાર એન્ક્રિપ્ટેડ કોમ્યુનિકેશન ચેનલોનો ઉપયોગ કરે છે અને સમય જતાં મોકલવામાં આવેલા ચોરાયેલા ડેટાને નાના ટુકડાઓમાં તોડી નાખે છે. વપરાતા ચોક્કસ સાધનની કિંમત ઘણા મિલિયન ડોલર હોવાનું માનવામાં આવે છે. આ ઘટના કેન્ડીરૂ જેવા જૂથો અને તેમના ગ્રાહકો દ્વારા ઉભા કરાયેલા જોખમોના જટિલ સ્વભાવને પ્રકાશિત કરે છે, જેઓ આધુનિક સુરક્ષા સંરક્ષણને બાયપાસ કરવા માટે તકનીકોનો ઉપયોગ કરે છે. ટોરોન્ટો યુનિવર્સિટીના સંશોધન એકમ, સિટીઝન લેબે તેના અહેવાલમાં તારણ કાઢ્યું છે કે ડિસ્કવર-ટેકે બિલ્ટ-ઇન સ્પાયવેર સાથે જાહેરાતો ખરીદી હતી. ત્યારબાદ તેણે આ જાહેરાતો દ્વારા કેન્ડીરૂના માલવેર તરફ ઉપકરણોને નિર્દેશિત કર્યા.અલ જઝીરાના પત્રકારો એવા લાખો લોકોમાં હતા જેમના ઉપકરણોને લક્ષ્ય બનાવવામાં આવ્યા હતા – જેમાં સંવેદનશીલ વિષયો પર રિપોર્ટિંગ કરનારા ઘણા લોકોનો પણ સમાવેશ થાય છે.અલ જઝીરાની ઇન-હાઉસ ટેકનોલોજી ટીમે સૌપ્રથમ ૨૦૨૪માં કેટલાક પત્રકારો દ્વારા ઉપયોગમાં લેવાતા ઉપકરણો પર અસામાન્ય પેટર્ન શોધી કાઢ્યા હતા. આ પેટર્ન ૨૦૨૫ સુધી ચાલુ રહી. સ્પાયવેર પ્રવૃત્તિ માટે જવાબદાર હોવાની શંકાની વધુ વિગતવાર તપાસ માટે અલ જઝીરાએ સિટીઝન લેબનો સંપર્ક કર્યો.
હુમલાના સમયગાળા દરમિયાન એકત્રિત કરાયેલા અલ જઝીરા દ્વારા સિટીઝન લેબને પૂરા પાડવામાં આવેલા નેટવર્ક લોગનું વિશ્લેષણ હુમલો કેવી રીતે કરવામાં આવ્યો તેની સ્પષ્ટ ટેમ્પોરલ સહી પૂરી પાડે છે, ટોરોન્ટો સ્થિત યુનિવર્સિટીની ટીમે ગુરુવારે પ્રકાશિત થયેલા તેના અહેવાલમાં જણાવ્યું હતું.અલ જઝીરાએ કહ્યું કે સહયોગ “આ હુમલાઓને ચકાસવામાં અને જાહેરમાં દસ્તાવેજીકૃત કરવામાં મદદ કરી.”